Extrarem
Gli attacchi informatici contro i sistemi di refrigerazione dei supermercati accendono l’allarme anche in Italia. Nella notte tra domenica 1 e lunedì 2 novembre, alcuni punti vendita siciliani hanno registrato anomalie ai banchi frigoriferi e ai congelatori, con conseguenze sulla corretta conservazione degli alimenti. Il caso ha attirato l’attenzione delle autorità perché presenta caratteristiche simili agli episodi segnalati nelle ultime settimane in diversi Paesi europei.
Le prime conferme riguardano almeno quattro supermercati Coop in Sicilia: tre a Catania e uno a Palermo. Giuseppe Spadaro, direttore generale del gruppo Radenza, che gestisce i punti vendita a marchio Coop nell’isola, ha spiegato che gli intrusi hanno modificato i parametri dei sistemi di refrigerazione, provocando un innalzamento anomalo delle temperature. La situazione ha compromesso la conservazione di alcuni prodotti alimentari e ha costretto gli operatori a verificare le condizioni della merce presente nei banchi interessati.
Le segnalazioni, tuttavia, non si limitano ai quattro negozi inizialmente identificati. Nelle ore successive sono emerse notizie di ulteriori anomalie tra le province di Catania, Palermo e Ragusa. Il 3 novembre, Giovanni Arena, delegato di Federdistribuzione per la Sicilia e amministratore delegato del gruppo Arena, ha parlato di circa venti punti vendita coinvolti nelle diverse realtà della grande distribuzione organizzata siciliana. Questo dato amplia il quadro iniziale, ma occorre distinguere le violazioni confermate dalle segnalazioni ancora in fase di verifica.
Temperature fino a 50 gradi: il rischio per gli alimenti
L’aspetto più preoccupante riguarda le conseguenze sulle merci conservate nei frigoriferi e nei congelatori. In alcuni episodi registrati in Europa, i sistemi hanno raggiunto temperature fino a 50 gradi sopra lo zero, trasformando gli impianti destinati alla conservazione del freddo in una fonte di calore. Un’anomalia di questa portata può compromettere rapidamente la sicurezza degli alimenti deperibili e rendere necessario lo smaltimento dei prodotti che non rispettano più le condizioni di conservazione richieste.

Secondo le prime ricostruzioni relative ai punti vendita siciliani, gli attacchi avrebbero modificato le impostazioni dei sistemi di controllo della temperatura. Il gruppo Radenza ha riferito che l’episodio si è verificato intorno alle quattro del mattino, quando i supermercati non avevano ancora aperto al pubblico. I responsabili hanno avviato le verifiche per quantificare i danni e individuare gli alimenti eventualmente compromessi. In alcuni casi, i tecnici sono già riusciti a risolvere i problemi, mentre gli operatori devono ancora completare il quadro degli effetti sulle merci e sugli impianti.
La priorità riguarda la sicurezza alimentare: i supermercati devono controllare le temperature raggiunte dai prodotti e verificare per quanto tempo gli alimenti siano rimasti fuori dai parametri previsti. Il semplice ripristino del funzionamento dei frigoriferi non garantisce, infatti, che la merce conservi le condizioni necessarie per la vendita. Le verifiche tecniche e quelle sui prodotti devono quindi procedere insieme, per evitare che alimenti non più sicuri raggiungano i consumatori.
Le indagini della Polizia postale e dell’Agenzia per la cybersicurezza
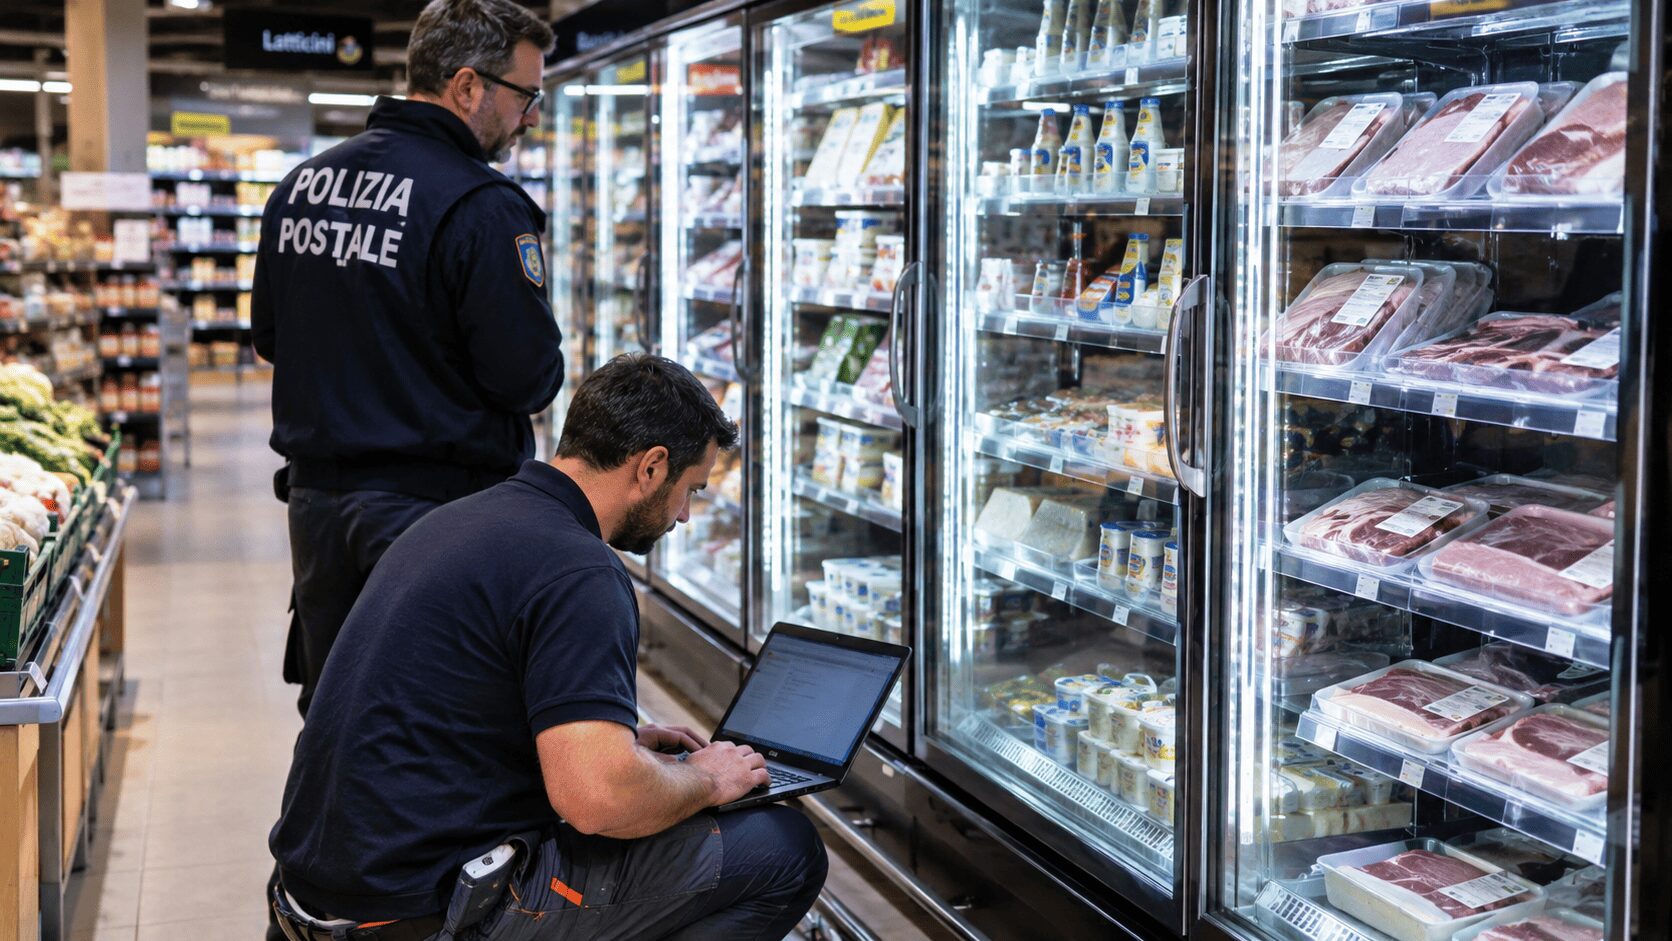
La Polizia postale sta ricostruendo l’origine delle intrusioni, l’entità delle violazioni e le possibili connessioni con gli episodi registrati all’estero. Gli investigatori devono stabilire quali sistemi abbiano consentito agli autori di intervenire da remoto sugli impianti e se i diversi casi derivino da un’unica campagna informatica oppure da azioni distinte.
Il gruppo Radenza ha contattato l’Agenzia per la cybersicurezza nazionale e ha attivato le procedure previste per approfondire l’incidente. Anche gli altri operatori della grande distribuzione devono verificare la sicurezza delle proprie infrastrutture digitali, soprattutto quando utilizzano sistemi collegati alla rete per controllare gli impianti di refrigerazione.
Giovanni Arena ha indicato un possibile elemento comune nelle modalità di accesso ai sistemi compromessi: «Il comune denominatore è stato l’accesso diretto tramite gli IP dei frigoriferi». Secondo la sua ricostruzione, gli autori avrebbero sfruttato anche i canali di assistenza e telecontrollo utilizzati per monitorare gli impianti. Il quadro investigativo dovrà chiarire nel dettaglio le modalità operative e accertare eventuali responsabilità.
Il fatto che alcuni supermercati non abbiano subito violazioni suggerisce inoltre l’importanza delle misure di protezione adottate. Sistemi aggiornati, accessi adeguatamente protetti e controlli sulle connessioni remote possono ridurre il rischio di intrusioni. Gli accertamenti dovranno stabilire quali vulnerabilità abbiano consentito agli aggressori di modificare i parametri degli impianti e se gli stessi punti deboli interessino altre strutture della distribuzione alimentare.
Dalla Sicilia al Nord Europa: un fenomeno che supera i confini nazionali
Gli episodi italiani si inseriscono in una serie di anomalie che hanno interessato supermercati di diversi Paesi europei, tra cui Belgio, Svezia, Lussemburgo, Estonia, Paesi Bassi e Irlanda. In alcune strutture, i sistemi di refrigerazione hanno smesso di mantenere le temperature previste, provocando disagi operativi e il rischio di ingenti perdite di prodotti alimentari.
Le modalità ricordano un precedente episodio verificatosi in Francia il 12 ottobre, quando problemi analoghi avevano interessato gli impianti di refrigerazione di diversi supermercati. Gli investigatori stanno verificando se gli eventi più recenti seguano lo stesso schema tecnico e se esistano collegamenti tra le diverse intrusioni. Al momento, la somiglianza degli episodi non basta da sola a dimostrare che tutti gli attacchi abbiano la stessa origine o gli stessi responsabili.
La vicenda evidenzia un problema che va oltre il semplice malfunzionamento di un frigorifero. I sistemi di refrigerazione commerciale fanno sempre più affidamento su dispositivi digitali e collegamenti remoti per regolare le temperature, monitorare i consumi e individuare eventuali anomalie. Quando qualcuno riesce a manipolare questi strumenti, un attacco informatico può trasformarsi in un danno materiale, economico e potenzialmente sanitario.
Vertice a Palazzo Chigi, il governo segue il caso
Il governo italiano ha programmato per il 3 novembre una riunione a Palazzo Chigi per esaminare l’ondata di attacchi ai sistemi di refrigerazione commerciale. L’incontro, coordinato dal sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, coinvolge i vertici dell’Agenzia per la cybersicurezza nazionale e delle agenzie di intelligence. L’obiettivo consiste nel fare il punto sugli episodi, valutare le informazioni disponibili e coordinare gli approfondimenti necessari.
Le verifiche dovranno chiarire l’effettiva estensione del fenomeno in Italia, individuare le eventuali vulnerabilità sfruttate dagli aggressori e accertare i collegamenti con gli incidenti europei. Nel frattempo, i supermercati devono ripristinare il corretto funzionamento degli impianti e controllare la merce esposta alle temperature anomale.
Il caso siciliano dimostra quanto la sicurezza informatica possa incidere direttamente sulla distribuzione alimentare. La protezione dei sistemi di telecontrollo non riguarda soltanto la continuità delle attività commerciali, ma anche la tutela dei consumatori e la riduzione degli sprechi. Resta da quantificare il danno economico complessivo, mentre le indagini proseguono per ricostruire le modalità degli attacchi e individuare i responsabili.
ExtraRem: tutto il resto, senza filtri.
Clicca qui per iscriverti al canale Whatsapp!

Author: Extrarem
Table of Contents