
 Extrarem
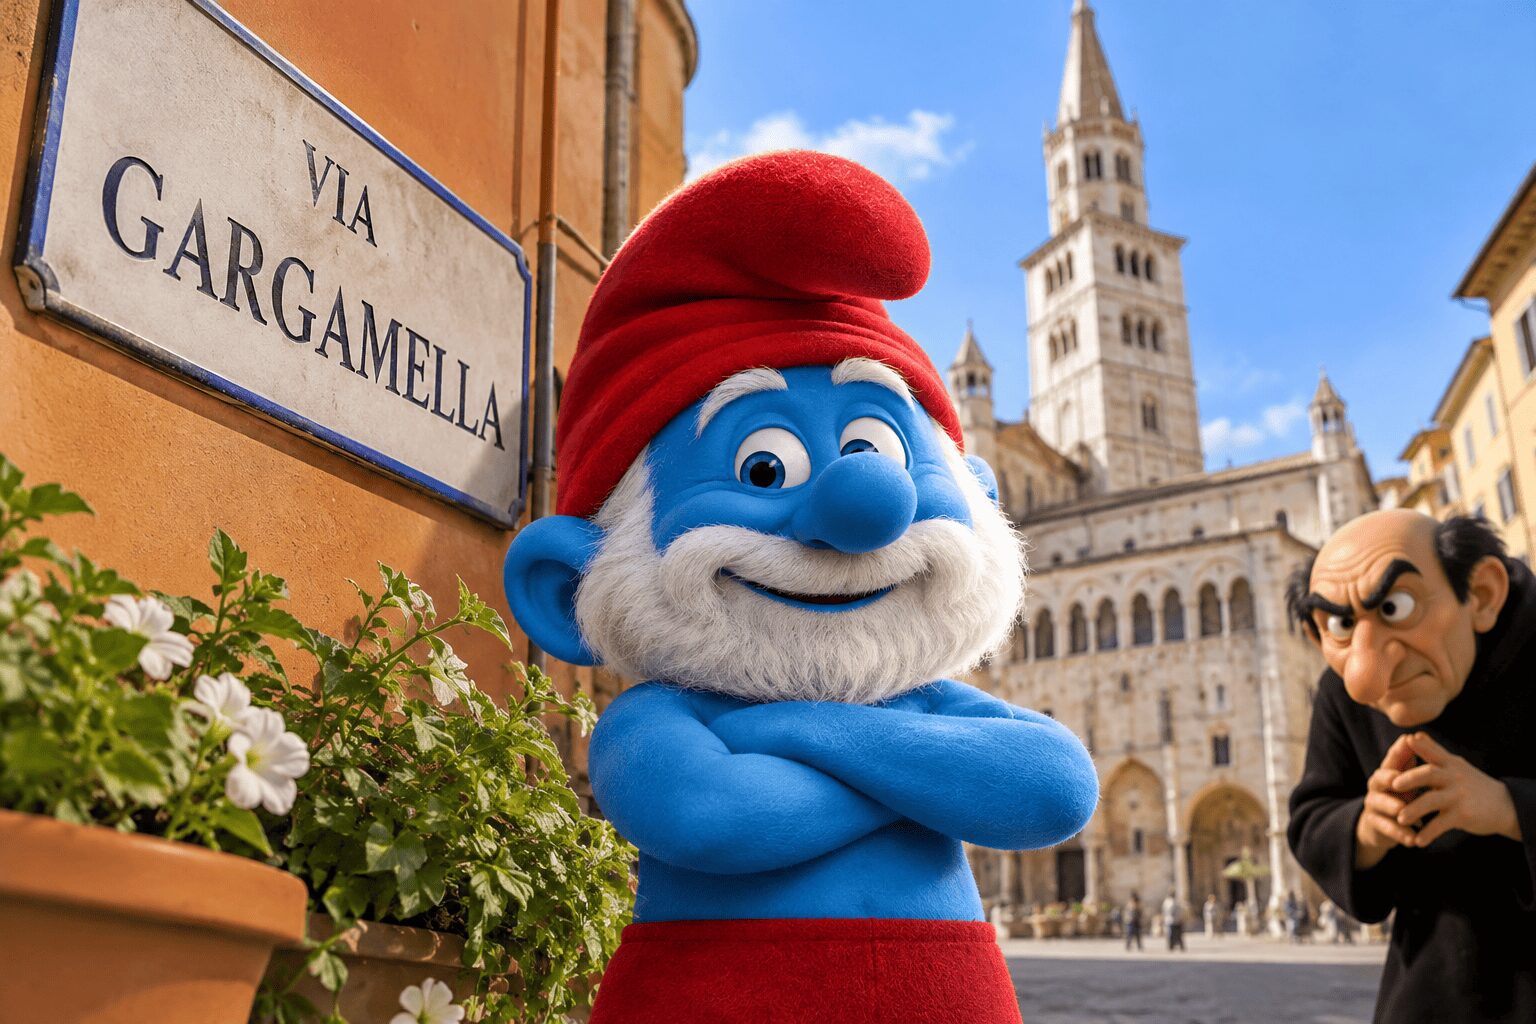
Il nome di Grande Puffo compare al centro di una vicenda amministrativa che ha coinvolto l’Azienda sanitaria di Modena e che si è conclusa con una sanzione di 3.500 euro. La storia ha un elemento insolito: nei sistemi informatici dell’ente figurava un’anagrafica intestata al celebre personaggio dei fumetti, accompagnata da un indirizzo altrettanto particolare, via Gargamella. Un dettaglio che potrebbe sembrare una semplice curiosità, ma che ha portato alla luce un problema concreto nella gestione delle informazioni personali all’interno dei programmi utilizzati per le attività sanitarie.
L’Ausl aveva creato quella scheda nel 2009, quando il personale informatico aveva predisposto un profilo fittizio per verificare il funzionamento dei software e riprodurre alcune operazioni senza utilizzare inizialmente i dati di pazienti reali. La registrazione serviva quindi a effettuare prove tecniche, simulare prenotazioni e controllare le procedure informatiche. Il problema è nato quando qualcuno ha utilizzato proprio quell’anagrafica per un’operazione concreta, inserendo informazioni appartenenti a una persona in carne e ossa.
La prenotazione del tampone cambia il destino della scheda
La vicenda risale al gennaio 2022, quando un’infermiera ha cercato di prenotare un tampone molecolare per una collega. Le difficoltà incontrate durante la procedura informatica l’hanno spinta a intervenire direttamente sulla scheda utilizzata per le simulazioni. Per riuscire a completare l’operazione, ha inserito il nome, il cognome e la data di nascita della dipendente all’interno del profilo originariamente intestato a Grande Puffo.
L’intervento ha generato una situazione anomala: nei sistemi dell’azienda sanitaria sono comparsi due profili anagrafici riconducibili alla stessa lavoratrice. Da una parte figurava la registrazione contenente i dati personali corretti, dall’altra compariva la scheda modificata, che conservava la propria origine fittizia e alcune informazioni legate alle simulazioni precedenti.

Il secondo profilo conteneva infatti registrazioni relative a visite, esami e ricoveri simulati. La presenza di questi elementi ha alimentato le preoccupazioni della dipendente, che ha chiesto chiarimenti sulla gestione delle proprie informazioni e sulla possibilità che i dati inseriti nel sistema generassero confusione nelle procedure sanitarie. Anche quando un archivio contiene dati di prova, la corretta separazione tra le simulazioni e le informazioni reali rappresenta un requisito essenziale per evitare errori e garantire l’affidabilità dei sistemi.
Il reclamo della dipendente e l’intervento del Garante
La lavoratrice ha presentato un reclamo al Garante per la protezione dei dati personali, segnalando la presenza delle due anagrafiche e le difficoltà incontrate per ottenere spiegazioni e accedere alle informazioni che la riguardavano. Il caso ha così superato i confini di una semplice anomalia informatica ed è diventato oggetto di una valutazione sulla conformità delle procedure dell’azienda sanitaria alle norme che regolano il trattamento dei dati personali.
Nel corso della vicenda, l’Ausl ha spiegato che le registrazioni presenti nella scheda di Grande Puffo derivavano da prove tecniche e simulazioni. L’azienda ha inoltre chiarito che non risultavano referti medici associati alla lavoratrice attraverso quella registrazione. Questi elementi hanno contribuito a delineare la natura dell’episodio, ma non hanno eliminato le criticità relative alla correttezza delle informazioni e alla gestione delle richieste della dipendente.
Il Garante ha rilevato una violazione del principio di esattezza previsto dal Regolamento generale sulla protezione dei dati, noto come GDPR. Questo principio impone alle organizzazioni di adottare misure adeguate affinché le informazioni personali risultino corrette e, quando necessario, aggiornate. L’Autorità ha inoltre contestato i ritardi con cui l’Ausl ha risposto alle richieste della lavoratrice, sottolineando l’importanza di garantire un riscontro tempestivo a chi esercita i propri diritti in materia di privacy.
La multa da 3.500 euro e le responsabilità dell’azienda
Per le due violazioni, il Garante ha stabilito importi distinti: 500 euro per la modifica dell’anagrafica e 3.000 euro per i ritardi nelle risposte alla dipendente. La somma complessiva raggiunge così 3.500 euro. Nel determinare la sanzione, l’Autorità ha considerato le circostanze specifiche dell’accaduto, l’assenza di dolo e la collaborazione dimostrata dall’azienda sanitaria durante la procedura.
La vicenda ha coinvolto anche l’infermiera che aveva modificato la scheda, la quale ha affrontato un procedimento disciplinare. Il suo intervento mirava a risolvere una difficoltà operativa durante la prenotazione del tampone, ma ha finito per creare un collegamento tra dati personali reali e un profilo nato esclusivamente per le verifiche informatiche.
L’episodio richiama l’attenzione sulla necessità di gestire con particolare cautela gli archivi utilizzati per i test. I profili fittizi devono rimanere distinti dalle anagrafiche effettive, mentre le procedure informatiche devono impedire che modifiche occasionali producano registrazioni ambigue. In ambito sanitario, infatti, l’identificazione corretta delle persone e la precisione dei dati rappresentano aspetti fondamentali per tutelare la riservatezza e ridurre il rischio di errori.
La storia di Grande Puffo e di via Gargamella offre quindi un esempio singolare di come una scheda nata per simulare un’attività possa trasformarsi in una questione amministrativa concreta. Dietro il nome che richiama un personaggio immaginario, il caso mette in evidenza obblighi reali: proteggere le informazioni personali, rispondere alle richieste degli interessati e mantenere affidabili i sistemi che gestiscono i dati dei cittadini.
ExtraRem: tutto il resto, senza filtri.
Clicca qui per iscriverti al canale Whatsapp!

Author: Extrarem
Table of Contents