Extrarem
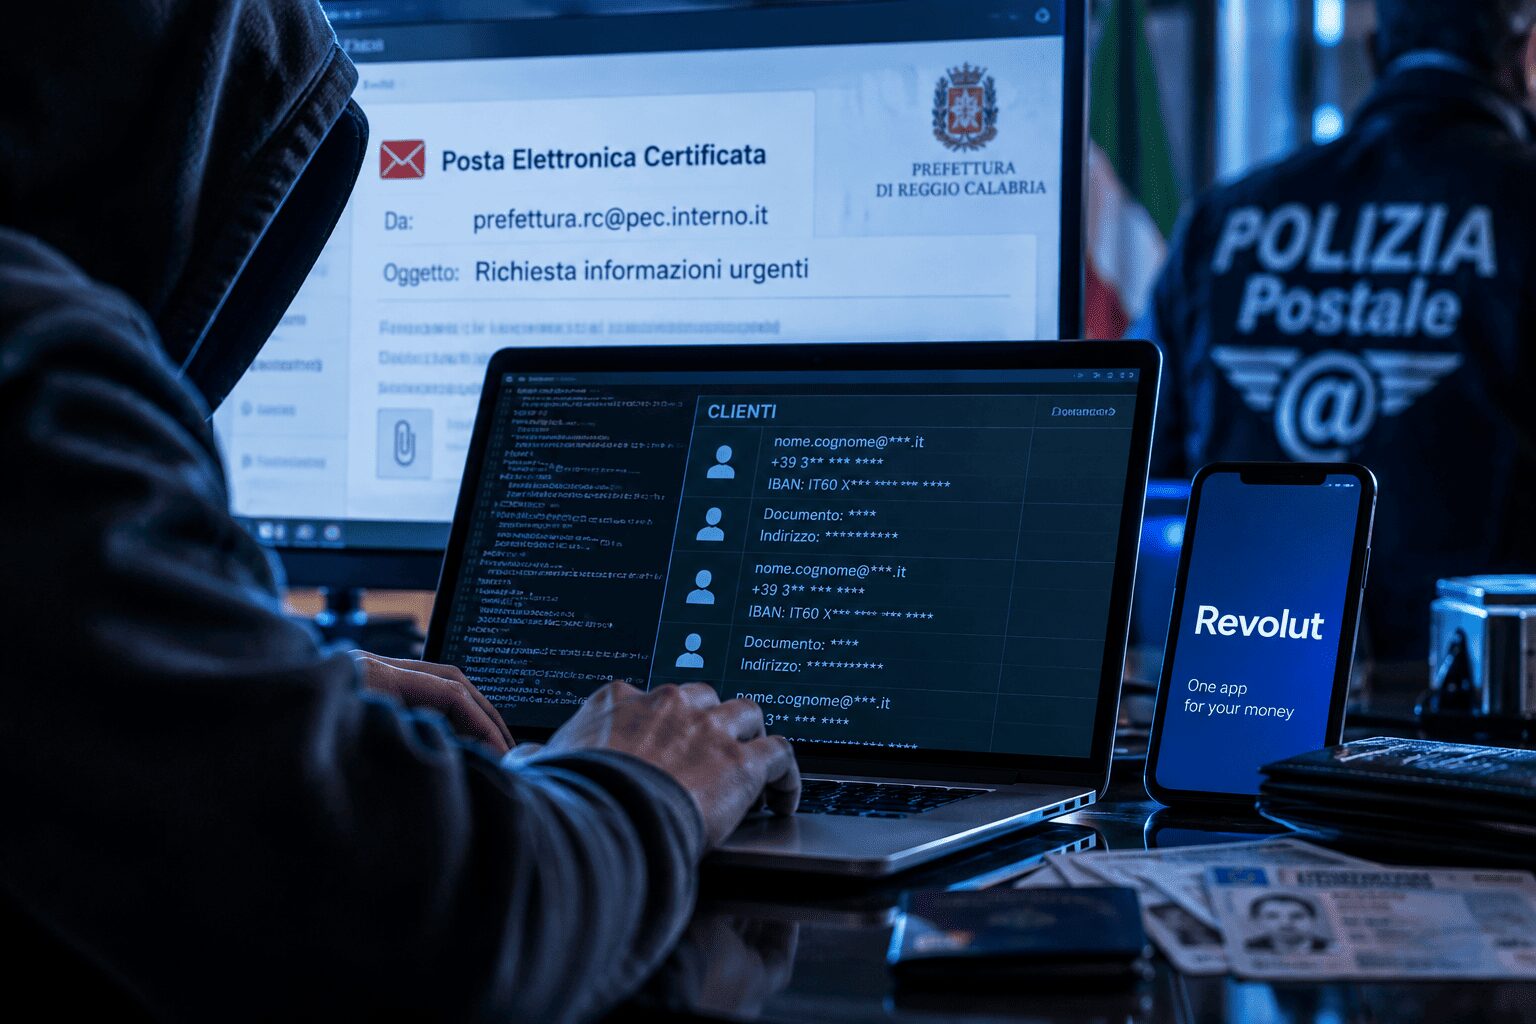
Una sofisticata frode informatica ha colpito Revolut, una delle principali piattaforme finanziarie digitali europee. I criminali informatici hanno sfruttato una casella di Posta Elettronica Certificata appartenente a un’istituzione italiana per presentarsi come rappresentanti delle forze dell’ordine e inviare richieste apparentemente legittime alla società. La vicenda ha portato alla divulgazione di dati riservati appartenenti a circa 680 clienti, mentre la Polizia Postale ha avviato gli accertamenti per ricostruire l’intera operazione e individuare i responsabili.
Secondo le ricostruzioni emerse nelle ultime ore, gli aggressori non hanno avuto bisogno di penetrare direttamente nei sistemi informatici di Revolut. Hanno invece sfruttato la fiducia associata a una comunicazione proveniente da un indirizzo istituzionale italiano. La casella risultava infatti collegata a un dominio ufficiale utilizzato dalle pubbliche amministrazioni e, secondo le informazioni diffuse sulla vicenda, gli hacker avevano ottenuto il controllo dell’account prima di utilizzarlo per contattare la fintech britannica.
La PEC della Prefettura usata come copertura
Gli elementi raccolti finora indicano un collegamento con una casella PEC riconducibile alla Prefettura di Reggio Calabria. La casella, secondo quanto emerso dalle indagini, sarebbe finita sotto il controllo di soggetti non autorizzati. I criminali l’avrebbero quindi utilizzata per costruire una comunicazione credibile e presentarsi come autorità incaricate di svolgere accertamenti su alcuni clienti di Revolut.
La particolarità dell’attacco riguarda proprio questo passaggio. Gli aggressori non hanno semplicemente creato un indirizzo simile a quello di un ente pubblico: secondo le ricostruzioni disponibili, hanno utilizzato una casella istituzionale realmente compromessa. Questa circostanza ha aumentato notevolmente la credibilità delle richieste e ha consentito ai criminali di superare i controlli iniziali della società.

Le richieste fraudolente sarebbero proseguite per almeno due mesi, con gli hacker impegnati a ottenere progressivamente informazioni relative a diversi clienti. La documentazione richiesta comprendeva dati estremamente delicati, tra cui documenti di identità, fotografie utilizzate per le procedure di verifica, indirizzi, numeri di conto, IBAN, estratti conto e informazioni sulle operazioni effettuate attraverso i conti.
I dati sottratti e il numero dei clienti coinvolti
Revolut ha comunicato il coinvolgimento di circa 680 clienti e ha avviato le procedure per informare direttamente le persone interessate. Tra le informazioni finite nelle mani degli aggressori figurano dati personali e finanziari che, se utilizzati in modo illecito, potrebbero alimentare ulteriori tentativi di frode, furto d’identità e campagne di phishing mirato.
La società ha comunque precisato che l’episodio non coincide con una violazione diretta dei propri sistemi interni. Un portavoce di Revolut ha spiegato: “I sistemi di Revolut e i fondi dei clienti non sono stati toccati”. La distinzione risulta importante perché l’attacco ha sfruttato principalmente un processo di comunicazione con un soggetto che appariva ufficialmente autorizzato a richiedere informazioni.
Quando Revolut ha individuato l’anomalia, la società ha bloccato l’indirizzo utilizzato dai criminali e ha contattato l’istituzione italiana interessata. L’azienda ha inoltre informato le autorità competenti e gli organismi coinvolti nella protezione dei dati e nella vigilanza finanziaria. La fintech ha poi avviato il contatto con le persone coinvolte per comunicare l’accaduto e fornire assistenza.
La Polizia Postale indaga sull’attacco
La Polizia Postale e per la Sicurezza Cibernetica ha avviato un’indagine per chiarire come i criminali siano riusciti a ottenere il controllo della casella istituzionale e come abbiano successivamente organizzato le richieste rivolte a Revolut. Gli investigatori dovranno ricostruire la catena dell’attacco, stabilire quando sia iniziata la compromissione della casella e identificare le persone che hanno utilizzato l’account per ottenere i dati.
Gli accertamenti dovranno inoltre chiarire se l’operazione abbia coinvolto esclusivamente la casella utilizzata per le comunicazioni con Revolut oppure se gli aggressori abbiano avuto accesso ad altri sistemi o account collegati all’infrastruttura dell’amministrazione interessata. Al momento, le informazioni disponibili non consentono di attribuire pubblicamente l’attacco a un gruppo specifico.
La vicenda mette comunque in evidenza un problema significativo per banche, fintech e aziende che devono rispondere alle richieste delle autorità. Una comunicazione proveniente da un dominio istituzionale può infatti apparire autentica anche quando un criminale ha ottenuto il controllo della relativa casella. La compromissione di un account ufficiale può quindi trasformare un normale strumento di comunicazione in un mezzo per superare i controlli di sicurezza e ottenere informazioni riservate.
L’importanza della sicurezza informatica
Il caso Revolut mostra anche quanto la sicurezza informatica dipenda non soltanto dalla protezione dei server e dei sistemi interni, ma anche dalla verifica dell’identità di chi presenta una richiesta. In questa vicenda gli aggressori hanno puntato proprio sul rapporto di fiducia tra un’istituzione pubblica e un operatore finanziario, costruendo una situazione nella quale una richiesta fraudolenta poteva apparire come un normale adempimento legato a un’indagine.
Le indagini proseguono per stabilire l’esatta dinamica della compromissione e l’estensione dell’operazione. Revolut ha confermato di aver adottato ulteriori misure di sicurezza dopo aver individuato la frode, mentre le autorità italiane lavorano per ricostruire l’accesso alla casella istituzionale. Resta inoltre da chiarire se i dati ottenuti dai criminali siano già finiti in altri circuiti illeciti e quali conseguenze possano subire le persone coinvolte.
ExtraRem: tutto il resto, senza filtri.
Clicca qui per iscriverti al canale Whatsapp!

Author: Extrarem
Table of Contents